Bitget güvenlik ihlali, son yılların en ağır borsa saldırılarından biri olarak tarihe geçiyor. Üstelik bu kadar konuşulmasının nedeni yalnızca 388 milyon dolarlık kayıp değil; saldırganların her engeli nasıl aştığını gösteren metodolojik yaklaşım. Başlangıçta büyük bir hırsızlık olarak görünen bu olay, kriptonun kara para aklama altyapısının ne kadar geliştiğini ve ekosistemin bu tehditlere karşı ne denli hazırlıksız olduğunu gözler önüne seren canlı bir vaka çalışmasına dönüştü.
Bitget Güvenlik İhlali Aslında Nasıl Gerçekleşti?
Bu sıradan bir baskın değildi. Blokzincir güvenlik firması SlowMist’e göre, ihlalle bağlantılı zararlı aktivite, kamuoyuna duyurulmadan haftalar önce, 31 Ağustos’ta tespit edilen bir sıfır-gün açığına dayanıyor. Saldırganlar, güvenliği ele geçirilmiş iki ürün ve özel olarak geliştirilen bir para çekme aracı kullanarak standart alarm sistemlerini tetiklemeden fonları hareket ettirdi. Bu seviyede bir hazırlık, fırsatçı hackerların işi değil. Hedefli, sabırlı ve kurumsal bir operasyondan söz ediyoruz.
Saldırı sonucunda kullanıcılar toplamda 387,5 milyon dolar kaybetti. Bu rakamla olay, Cointelegraph’ın aktardığına göre 2026’nın en kötü kripto hack ayı olan Eylül’ün baş aktörü hâline geldi; Eylül ayı toplamda 768 milyon doların üzerinde kayıpla kapandı. Aynı dönemde ayrı bir Liquid Network açığı daha yaşandı ve yaklaşık 320 milyon dolar çalındı; ancak bu miktarın 270 milyonu geri iade edildi. Bitget’taki fonlar için ise tablo çok daha karanlık.
Her Çıkış Kapısı Kapandı — Saldırganlar Yenisini Buldu
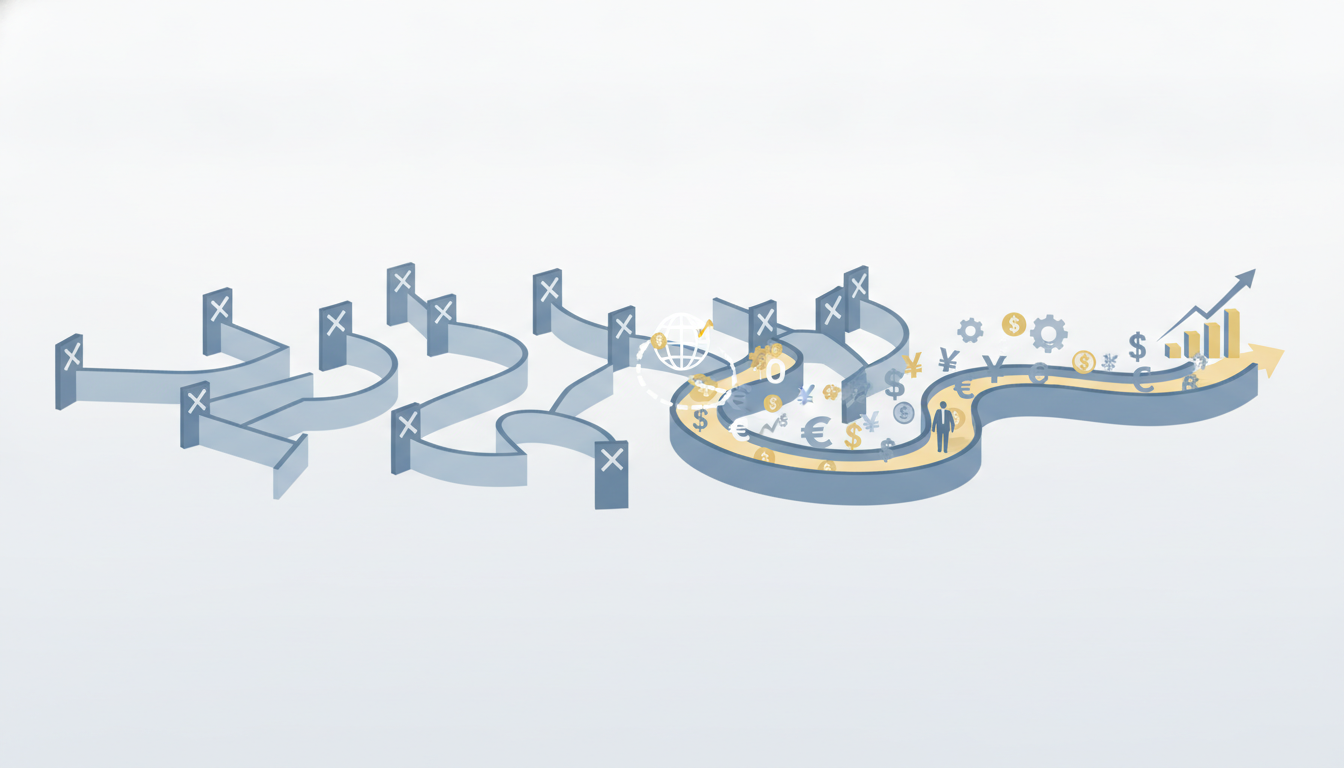
Kara para aklama sürecini adım adım takip etmek gerekiyor; çünkü bu süreç, hırsızlık sonrası oyun kitabının ne kadar sofistike hâle geldiğini net biçimde ortaya koyuyor. Fonları CoW Protocol ve Chainflip üzerinden taşıma girişimleri kısmen engellendi. Chainflip, ihialle bağlantılı bir para yatırma işlemini reddederek fonları iade etti. Bu, olumlu bir adım.
Saldırganlar bunun üzerine THORChain’e yöneldi ve merkezi olmayan çapraz zincir protokolünü yoğun biçimde kullandı. İşte tam bu noktada hukuki tablo karmaşıklaşıyor. Kripto avukatı Yuriy Brisov, THORChain geliştiricilerinin potansiyel cezai yaptırımlarla karşılaşabileceğini belirtiyor; ancak merkezi olmayan yapı, sorumluluk atfetmeyi gerçekten güçleştiriyor. THORChain’in işaretlenmiş adresleri engellememesi ya da engellemeyi reddetmesi yeni bir tartışma değil; ama bu ihlal, o tartışmayı bambaşka bir boyuta taşıdı.
Near Intents, yaklaşık 50 milyon dolarlık takas girişimini bloke edince saldırganlar yeniden rota değiştirdi ve bu sefer Zcash’e geçtiler. Zincir üzeri araştırmacı ZachXBT, yaklaşık 2.746 ZEC — yani 3,9 milyon dolar — tutarında üç işlemin Zcash’in Ironwood gizlilik havuzuna aktığını tespit etti. Fonlar bu gizlilik havuzuna girdiğinde takip etmek katlanarak zorlaşıyor. Decrypt, saldırganın Near Intents rotası kapatıldıktan hemen sonra Zcash’in Ironwood havuzunu kasıtlı olarak seçtiğini doğruladı. Bu, mevcut en opak araca doğru bilinçli bir tırmanmaydı.
CoinDesk’in haberine göre Zcash hamlesi, araştırmacılar için fonları takip etmeyi çok daha zorlu hâle getiriyor — ki saldırganların amacı da tam olarak bu. Acele etmiyorlar. Altyapıyı sistematik biçimde kullanıyor, her rota kapandığında bir sonraki gizleme katmanına geçiyorlar.
Bitget’ın Koruma Fonu Darbeyi Emdi — Ama Sorular Bitmedi
Bitget’e hakkını teslim etmek gerekiyor: borsa çökmedi. CEO Gracy Chen, 2022’de kurulan koruma fonunun «olayın finansal etkisini absorbe ettiğini» açıkladı. Raporlama tarihi itibarıyla fonun büyüklüğü 309 milyon dolara ulaşmıştı. İşlemlerin normale döndüğü belirtildi.
Bu, küçümsenmeyecek bir yanıt. Para çekme işlemlerini dondurmadan dokuz haneli bir kaybı karşılayabilecek rezerv fonuna sahip olmak, kalıcı borsaları baskı altında çöken yapılardan ayıran kritik bir gösterge. 309 milyon dolarlık rakamın kayıp miktarına bu kadar yakın olması, rezervlerin ciddi ölçüde kullanıldığına işaret ediyor. Bu konforlu bir tampon değil, fonun zorlu sınavı zar zor geçtiğinin kanıtıydı.
Bununla birlikte, sıfır-gün açığının hırsızlık gerçekleşmeden haftalarca fark edilmemiş olması, iç izleme sistemleri hakkında çok daha zor sorular doğuruyor. Koruma fonu finansal hasarı kapattı; ama tespitteki başarısızlığı kapatamaz. Şu an herhangi bir merkezi borsada — Bitget dahil — kripto tutuyorsanız, platformda ne kadar bakiye bıraktığınızı ve ne kadarını kendi cüzdanınızda sakladığınızı yeniden gözden geçirmenin tam zamanı.
Asıl Sorun: DeFi Altyapısının Kara Para Aklama Katmanına Dönüşmesi
Bu ihlal, izinsiz DeFi protokollerinin hack sonrası aklama sürecinin ne denli ayrılmaz bir parçası hâline geldiğini çarpıcı biçimde gözler önüne seriyor. THORChain, CoW, Chainflip, Near Intents ve artık Zcash’in gizlilik havuzu — bunlar ücra köşelerde kalmış araçlar değil. Her gün milyonlarca gerçek kullanıcı tarafından aktif olarak kullanılan meşru altyapılar. Ama aynı zamanda 400 milyon dolara yakın çalıntı fonun ardı ardına aktarıldığı uğrak noktaları. Bu durum, DeFi ekosisteminin henüz ciddiye almadığı bir düzenleyici ve itibar sorununa işaret ediyor.
Bazı protokoller sorumlu davrandı — Chainflip fonları iade etti, Near Intents swapları engelledi. Diğerleri ise müdahale edemedi ya da etmek istemedi. Bu yamalar hâlindeki tepki, düzenleyicilerin merkezi olmayan protokoller için daha sıkı denetim talep ederken tam olarak göstereceği tablo. Bunun doğru politika cevabı olup olmadığı tartışılabilir. Türkiye’deki kripto yatırımcıları açısından konuya bakıldığında, AB ve ABD’deki düzenleyici baskılar küresel protokolleri etkilediğinde bu tartışmanın yerel piyasalara da dolaylı yansıması kaçınılmaz. Görünüm son derece kötü; Eylül’deki rakamlar — tek ayda 768 milyon doların üzerinde kayıp — sektörün öz-denetim argümanını güçlendirmiyor.
Bu gelişmeleri takip eden trader’lar ve borsa kullanıcıları için soruşturma sürüyor; kripto haber merkezimizi düzenli olarak takip edin — fon hareketleri hâlâ aktif ve yeni gelişmeler sürekli gün yüzüne çıkıyor.
Bu Konudaki Gerçek Değerlendirmem
Açıkçası şunu düşünüyorum: Zcash’e geçiş, yalnızca bu vakayı aşan bir sinyal veriyor. Sektör engelleme altyapısını geliştirdikçe, sofistike saldırganların aklama rotalarını değiştirme hızının da arttığını gösteriyor. İstismar ile gizleme arasındaki pencere daralıyor. Near Intents’in 50 milyon doları bloke etmesi gerçekten etkileyici bir koordinasyondu — ama birkaç gün içinde saldırganlar, araştırmacıların çok daha az araç sahibi olduğu bir gizlilik havuzuna çoktan geçmişti bile.
Burada izlenmesi gereken risk Bitget özelinde değil — borsa bu krizden sağ çıktı ve koruma fonu modeli gerçek anlamda takdiri hak ediyor. Asıl risk, algı bulaşması. Eylül 768 milyon dolarlık hacklerle kapandığında ve en ağır aklama araçlarının geri kazanım çabalarının açıkça bir adım önünde olduğu görüldüğünde, kurumsal para bunu fark ediyor. Döngüyü raydan çıkarmaya yetmez; ama gerçek hacim büyümesini besleyen borsa düzeyindeki girişleri yavaşlatmaya yeter. Şu an merkezi bir platformda işlem yapıyorsanız, borsadaki bakiyenizi buna göre boyutlandırın — aktif pozisyonlarınız için ne kadar gerekiyorsa o kadar tutun, fazlasını değil. Bu ihlal sonuncusu olmayacak.
Popular Exchange Referral Codes
- Bybit Referans Kodu 2026: 19670 Kodu ile 90 Gün Boyunca %20 Ücret İndirimi Alın
- Bitget Referans Kodu 2026: t4685009 Kodu ile %20 İşlem Ücreti İndirimi Alın
- OKX Referans Kodu 2026: 64912533 Kodu ile %20 İşlem Ücreti İndirimi Alın
- HTX Referans Kodu 2026: iddq7223 ile %20 İşlem Ücreti İndirimi Alın
- Gate.io Referans Kodu 2026: NZRAPCBW Kodu ile %20 İşlem Ücreti İndirimi Alın


