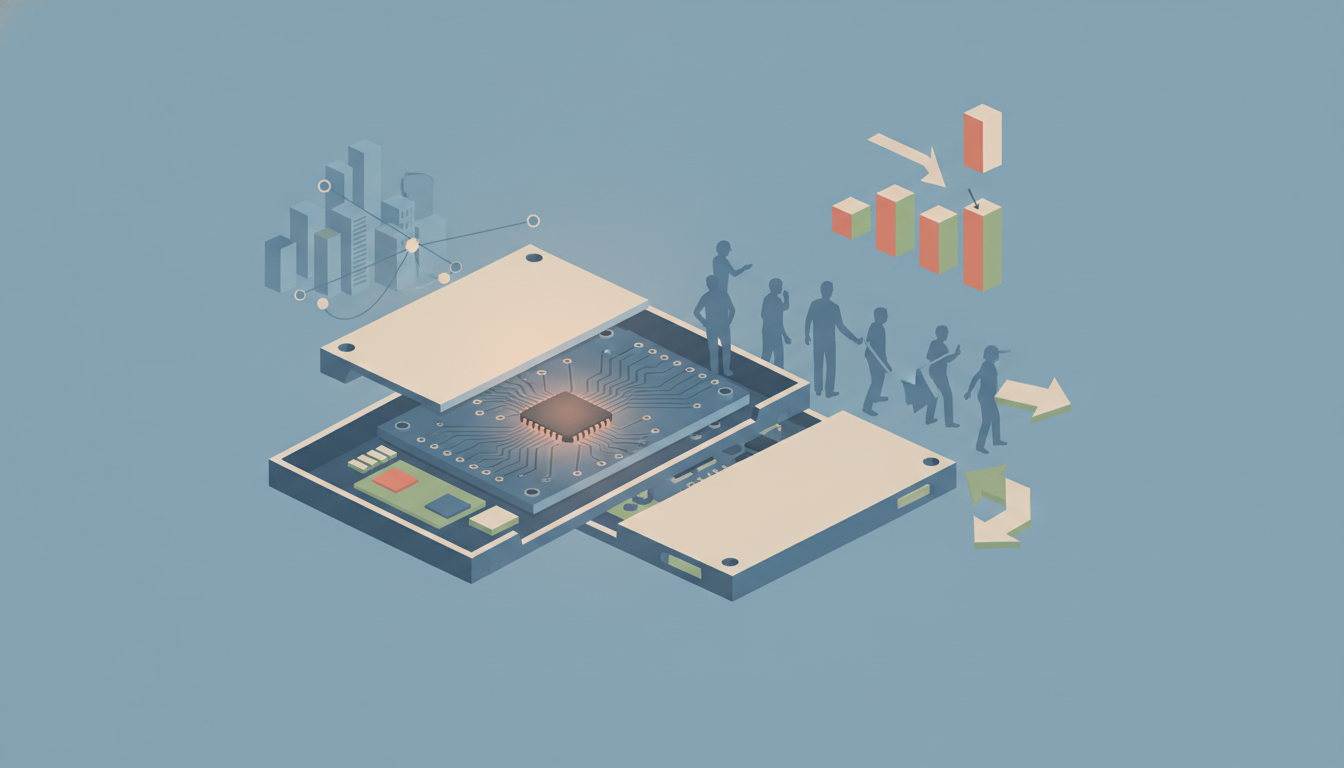
Ledger donanım cüzdanı güvenlik ihlali, bu sefer Güneydoğu Asya merkezli bir yetkili satıcıdan kaynaklandı ve kripto dünyasının en ürkütücü saldırı vektörlerinden birini gün yüzüne çıkardı: fiziksel tedarik zinciri manipülasyonu. Üstelik bu saldırı, cihazın içine gizlenmiş bir LTE çipi aracılığıyla kurtarma ifadelerini mobil ağ üzerinden sessiz sedasız dışarıya sızdıracak kadar sofistike bir tasarıma sahipti. Kimse şüpheli bir linke tıklamadı. Kimse seed phrase’ini ekran görüntüsüne kaydetmedi. Elinde tuttuğun, her şeyini emanet ettiğin cihazın içine yerleştirilmiş bir casus çip vardı — ve bunu kimse fark etmedi.
Rakamlar küçümsenecek gibi değil. CoinDesk’in haberine göre bu olayda iz sürülen toplam tutar 93 milyon dolara kadar ulaşıyor; bunun 10 milyon doları donduruldu. Decrypt ise kayıpları 87 milyon dolar olarak tahmin ediyor. Ledger, doğrulanmış tüm mağdurların cihazlarını Malezya merkezli yetkili satıcı CryptoBilis üzerinden aldığını; Ledger’ın kendi resmi mağazasından değil, bu kanal üzerinden satın aldıklarını açıkladı. Kaynak siteler arasındaki rakam farkı şaşırtıcı değil; zira blokzincir takibi karmaşık bir iş ve soruşturma hâlâ devam ediyor. Her iki kaynağın hemfikir olduğu nokta şu: CryptoBilis, cihazları müşterilere ulaşmadan önce fiziksel olarak manipüle etmiş görünüyor ve şu an donanım cüzdan satışlarına kapalı.
LTE Çipli Ledger Donanım Cüzdanı Güvenlik İhlali Nasıl Çalıştı?
Cointelegraph’ın teknik analizi, bu konudaki en ayrıntılı haber kaynağı. Saldırı, cüzdanın kasasına gizlenmiş LTE özellikli çipler kullanıyordu. Kullanıcı cihazı kurulum aşamasında kurtarma ifadesini oluşturduğunda ya da girdiğinde, bu çip söz konusu ifadeyi anında hücresel bağlantı üzerinden dışarıya iletiyordu. Wi-Fi yok, Bluetooth dinlemesi yok, saldırganın o anda herhangi bir müdahalesi gerekmiyor. Neredeyse mükemmel bir suç tasarımı. Cüzdan görünürde tamamen meşru. Temel görsel kontrolden geçiyor. Bir imzalama cihazı olarak normal çalışıyor. Ele geçirilme, para kaybolana kadar kullanıcı tarafından fark edilemiyor.
CoinDesk’in takip haberi, Ledger’ın kendi tanımlamasını doğruluyor: cüzdan anahtarlarını mobil ağ üzerinden ileten bir «casus çip». Ledger, kendi üretim sürecinin ve doğrudan satış kanallarının bu durumdan etkilenmediğini ısrarla vurguluyor. Bu çerçeveleme şirketin PR’ı açısından çok iş görüyor ve tamamen yanlış da sayılmaz — ama yetkili satıcı denetiminin bu ölçekte nasıl başarısız olduğu sorusunu da geçiştiriyor.
CryptoBilis Sıradan Bir Satıcı Değildi
Bitcoin Magazine’in haberi, Ledger’ın kullanıcılara verdiği güvenceler etrafında şekilleniyor; bu anlaşılır bir yaklaşım. Ancak benim dikkatimi çeken yapısal detay şu: CryptoBilis, Güneydoğu Asya’da gerçek anlamda yetkili, tanınmış bir satıcıydı. Kimse şüpheli bir ikinci el sitesinden cihaz satın almamıştı. İnsanlar, güvenilir bir dağıtım kanalı olduğuna inandıkları bir yerden alışveriş yaptılar. Trezor ve OneKey de olayın patlamasının ardından CryptoBilis ile ilişkilerini kesti — bu doğru bir karar ama aynı zamanda bu satıcının patlama öncesinde birden fazla donanım cüzdan markasıyla ne denli iç içe geçmiş olduğunu da gösteriyor.
Bir yetkili satıcının Ledger cihazlarını ele geçirip manipüle ederek on milyonlarca dolarlık portföyü etkileyecek ölçekte yeniden dağıtabilmesi, tedarik zinciri bütünlüğünde tam anlamıyla bir başarısızlıktır. Ledger, fabrika üretim hattının temiz olduğunu doğru söylüyor. Ama bu, uçtan uca teslimat modelinin yeterli fiziksel müdahale tespiti kontrollerine sahip olduğu anlamına gelmiyor. Eğer olsaydı bu, bu ölçekte yaşanmazdı — belki bir iki izole vaka, ama 87-93 milyon dolarlık boşaltılmış cüzdan değil.
Bitcoin ETF Tartışması Gerçek — Her Ne Kadar Zamanlama Fırsatçı Görünse de
İşte tam burada konu felsefi açıdan ilginçleşiyor. Cointelegraph, bu olayın Bitcoin ETF’lerinin donanım cüzdanlarına kıyasla daha güvenli olup olmadığı tartışmasını yeniden alevlendirdiğine dikkat çekiyor — ve bu tartışma, alışılageldik «kendi kendini saklamak her şeyden iyidir» klişesiyle değil, dürüst bir yanıtla ele alınmayı hak ediyor.
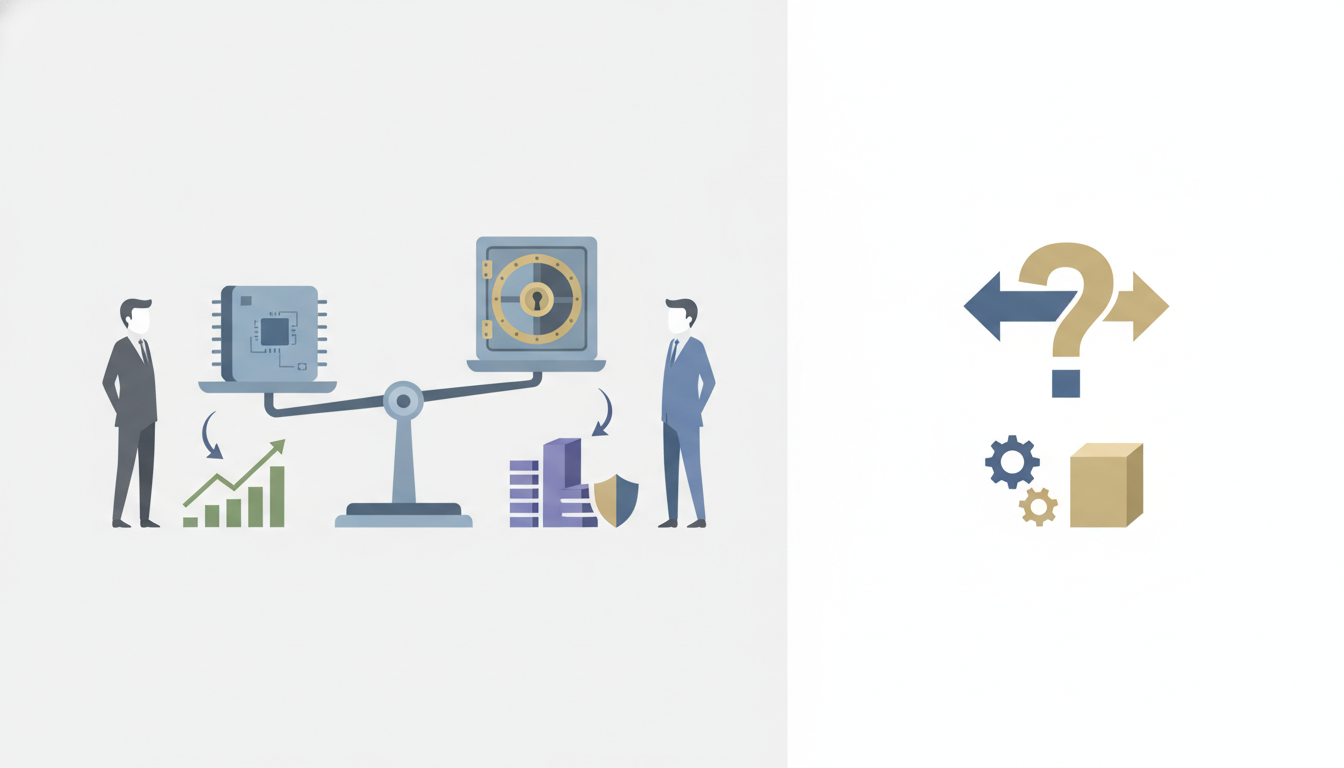
Sıradan perakende yatırımcılar için dürüst yanıt şu: Her şey senin tehdit modeline ve operasyonel güvenliğine göre değişir. Düzenlenmiş bir saklayıcıda tutulan Bitcoin ETF’i, tedarik zinciri donanım implantına karşı savunmasız değildir. Ama saklayıcının iflasına, düzenleyici müsadereye, karşı taraf riskine ve en önemlisi varlığı gerçekte senin tutmadığın gerçeğine karşı savunmasızdır. Doğrudan üreticiden temin edilmiş, düzgünce doğrulanmış bir donanım cüzdanıyla kendi kendine saklama, ne yaptığını gerçekten bilen biri için hâlâ en iyi seçenektir. Ancak bu olay şunu kanıtlıyor: «Bir donanım cüzdanı al» tavsiyesi, insanların büyük çoğunluğunun fiziksel müdahale izlerini nasıl kontrol edeceğini, firmware bütünlüğünü nasıl doğrulayacağını ya da cihazı nereden güvenli temin edeceğini bilmediği bir ortamda eksik bir güvenlik yanıtıdır. Tavsiye ile uygulama arasındaki bu boşlukta 90 milyon dolar kayboldu gitti.
Bununla birlikte, bu olayı ETF’lerin her koşulda daha iyi olduğuna dair genel bir argüman olarak kullananları da haksız buluyorum. CryptoBilis saldırısı hedefli, sofistike ve coğrafi olarak belirli bir bölgeye özgüydü. Bu, donanım cüzdanı riskini genel olarak temsil etmiyor — yetkili satıcılardan fiziksel bütünlüğü doğrulamadan cihaz satın almanın riskini temsil ediyor. Bunlar birbirinden çok farklı tehdit yüzeyleri.
Ledger’ın Gerçekten Düzeltmesi Gereken Şeyler
Ledger’ın iletişimi makul ölçüde hızlı oldu ve blokzincir takip çalışması — 93 milyon dolar tespit edildi, 10 milyon dolar donduruldu — kolluk kuvvetleriyle koordinasyonun işlediğini gösteriyor. Bu, 2020 veri ihlalindeki sessizlikten daha iyi bir tablo. Ama buna zemin hazırlayan yapısal açık hâlâ kapalı değil.
Donanım cüzdan üreticilerinin gerçekten kopyalanması zor holografik müdahale önleyici mühürler, üretici veritabanına bağlı cihaza özgü QR doğrulaması ve tercihen ilk açılışta müşteri tarafından doğrulanabilir kanıt sunan mühürlü ambalaj standartlarını hayata geçirmesi gerekiyor. Ledger’ın bunların bir kısmı var; ama CryptoBilis kanalı için yeterli olmadığı açıkça ortaya çıktı. Teknik bilgisi olmayan bir kullanıcının sahada fiziksel cihaz bütünlüğünü nasıl doğrulayabileceğine dair inandırıcı bir yanıt gelene kadar, tedarik zinciri riski yetkili satıcı alışverişlerinin üzerinde kalıcı bir soru işareti olarak asılı kalacak.
Bu konudaki gelişmeleri ve sektör haberlerini takip etmek istiyorsan, kripto haber merkezimizde süregelen haberler var. Tedarik zinciri risklerini göz önünde bulundurarak borsa saklama seçeneklerini yeniden değerlendiriyorsan, güçlü kurumsal güvenlik altyapısına sahip platformlar için borsa referans tekliflerimize de göz atabilirsin.
Kişisel Değerlendirmem
Yeterince çevrim gördüm: Her büyük exploit, kullanıcı davranışını yeniden şekillendirir — kimi zaman sağlıklı yönde, kimi zaman panikle. Bu olay, dengeli bir yanıt gerektiriyor. CryptoBilis ihlali ciddi, kullanılan teknik gerçekten endişe verici ve bu satıcı üzerinden Ledger alan herkesin cihazını tamamen ele geçirilmiş olarak değerlendirmesi ve fonlarını derhal doğrudan Ledger’dan temin edilmiş yeni seed’li bir cüzdana taşıması gerekiyor.
Ama bu olayın donanım cüzdan güvenliğini kategori olarak çöpe attığı anlatısına da inanmıyorum. Çöpe atan şey, «yetkili satıcı = güvenli» varsayımı. Bu varsayım zaten temelsizdi. Kural şu olmalıydı: Donanım cüzdanları doğrudan üreticiden al, mühürü kontrol et, firmware’i doğrula ve fabrika mühürlü ambalajından bizzat açmadığın bir cihaza asla seed phrase girme. İnsanların büyük çoğunluğu bunu yapmıyor. Şimdi 90 milyon dolarlık bir kesim bunu öğrenmek zorunda kaldı. Eğer bu olay Ledger ve rakiplerini satıcı denetimini ve fiziksel müdahale doğrulamasını köklü biçimde yenilemeye zorlarsa, donanım cüzdan sektörünün uzun vadeli güvenlik profili gerçekten iyileşir — ama fonu gidenlere acı bir bedel ödetilerek. Dondurulmuş 10 milyon doların mağdurlara anlamlı ölçüde geri dönüp dönmeyeceğini izleyin. Piyasanın bu olayı nasıl hatırlayacağını, ihlalin kendisinden çok o sonuç belirleyecek.
Popular Exchange Referral Codes
- Bybit Referans Kodu 2026: 19670 Kodu ile 90 Gün Boyunca %20 Ücret İndirimi Alın
- Bitget Referans Kodu 2026: t4685009 Kodu ile %20 İşlem Ücreti İndirimi Alın
- OKX Referans Kodu 2026: 64912533 Kodu ile %20 İşlem Ücreti İndirimi Alın
- HTX Referans Kodu 2026: iddq7223 ile %20 İşlem Ücreti İndirimi Alın
- Gate.io Referans Kodu 2026: NZRAPCBW Kodu ile %20 İşlem Ücreti İndirimi Alın


