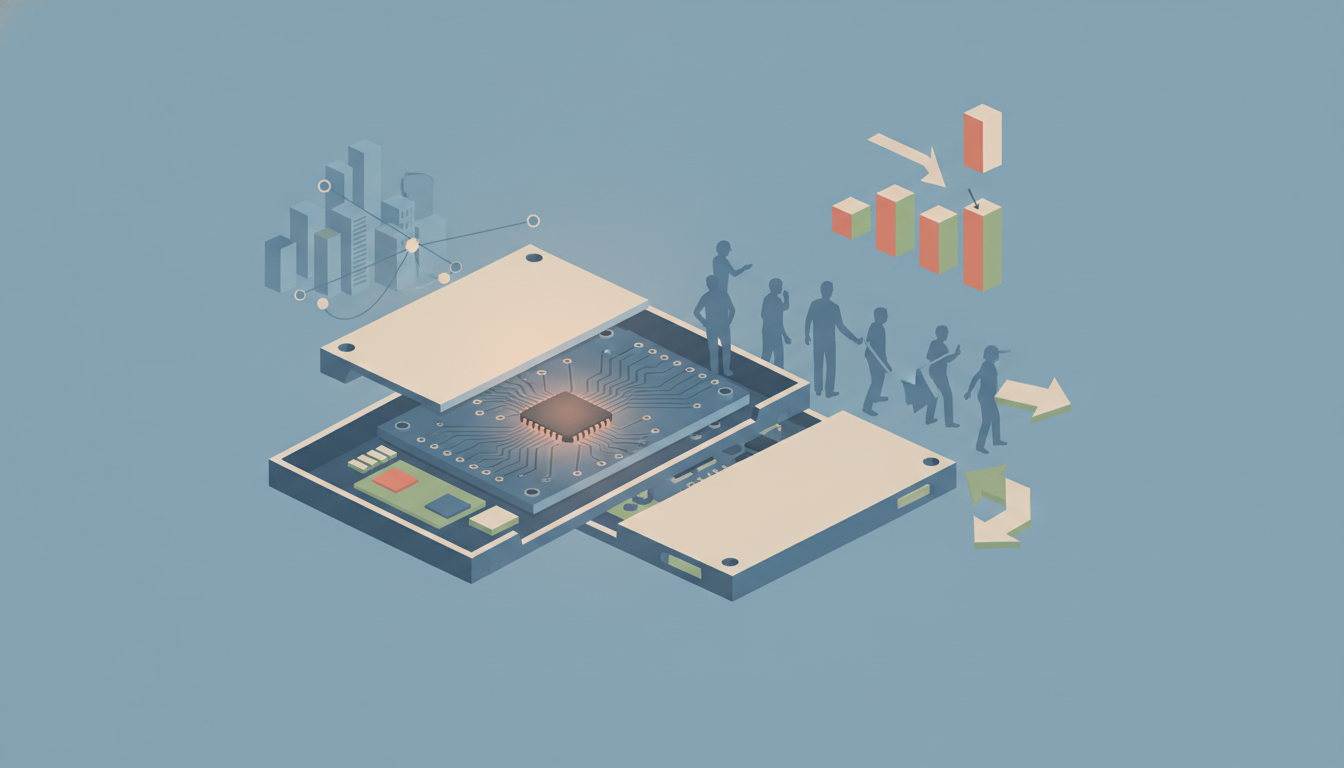
这次Ledger硬件钱包供应链安全漏洞事件,彻底暴露了加密圈最令人细思极恐的攻击方式——有人在你亲手把持的硬件钱包里,偷偷焊入了一块LTE芯片,在你不知情的情况下,把你的助记词通过移动网络悄悄发了出去。这不是你点了钓鱼链接,也不是你把助记词截图存进了相册。这是一块藏在设备内部的间谍芯片,你信任这个钱包,它却在暗中背刺你。
损失规模触目惊心。据CoinDesk报道,本次事件涉及金额高达9300万美元,目前已有1000万美元被冻结。Decrypt的报道则将实际流失金额估算为约8700万美元。Ledger官方已确认,所有已核实的受害者均通过马来西亚授权经销商CryptoBilis购买设备,而非直接从Ledger官网下单。各媒体数字存在出入并不奇怪——链上追踪本就复杂,调查仍在进行中。但所有报道的结论一致:CryptoBilis现已下架硬件钱包销售,其出售的设备显然在抵达用户手中之前就已经被人动了手脚。
Ledger硬件钱包供应链安全漏洞:LTE芯片到底是怎么运作的
Cointelegraph的技术深度报道是目前最详尽的技术分析。攻击手法是这样的:在钱包外壳内部植入支持LTE的芯片,当用户初始化设备、生成或输入助记词时,植入芯片立刻通过蜂窝网络将助记词外传——全程无需Wi-Fi、无需蓝牙嗅探,攻击者部署完成后完全不需要任何后续操作。这个设计从犯罪角度来看近乎「完美」:钱包外观正常,肉眼检查没有异样,签名功能也照常使用。用户毫无察觉,直到资产清零。
CoinDesk的后续报道引用了Ledger的官方定性:这是一块通过移动网络传输钱包密钥的「间谍芯片」。Ledger方面反复强调,自家工厂生产线和官网直销渠道均未受影响。这个说法在公关层面确实站得住脚,但也在一定程度上回避了一个核心问题:经销商监管究竟是怎么失控到这种程度,让被篡改的设备大批量流入用户手中?
CryptoBilis不是什么野鸡渠道
Bitcoin Magazine的报道侧重于Ledger对用户的安抚声明,但更值得关注的是一个结构性细节:CryptoBilis是东南亚地区的正规授权经销商,不是什么闲鱼或灰市渠道。用户购买时,认为自己走的是官方认可的正规销售链路。Trezor和OneKey随后也相继切断了与CryptoBilis的合作关系——这个决定本身没问题,但也侧面说明这家经销商在事发之前在多个硬件钱包品牌中的渠道地位有多深。
一家经销商能够在规模化层面拦截、篡改并重新发货Ledger设备,造成数千万美元的损失,这就是供应链完整性的彻底失守,没有别的解释。Ledger可以理直气壮地说自家工厂没问题,但这并不意味着端到端的配送环节具备足够的防篡改管控能力。如果管控到位,这种事不可能规模化发生——偶发一两例或许还说得过去,但不可能造成8700万到9300万美元的资产清空。
比特币ETF这个话题,这次被拿出来说事是有原因的
这里有个值得深入讨论的角度。Cointelegraph指出,此次事件重新点燃了「比特币ETF是否比硬件钱包自托管更安全」的争论——我觉得这个问题值得直接回答,而不是像自托管原教旨主义者那样一概而论地挥手带过。
对大多数散户来说,诚实的答案是:取决于你的威胁模型和操作安全水平。存放在合规托管机构的比特币ETF,确实不会遭遇供应链硬件植入攻击。但它面临的是另一套风险:托管机构破产、监管层面的资产冻结、交易对手违约,以及最根本的一点——你并不真正持有资产。对于真正懂行的人来说,从厂商官网直购硬件钱包进行自托管,仍然是更优的选择。但这次事件也证明了一件事:「去买个硬件钱包」这句话本身并不是一个完整的安全方案,因为大多数人根本不知道如何验证设备的物理完整性、检查固件真实性,或者通过安全渠道购买设备。建议和执行之间的落差,就是这9000万美元消失的地方。
当然,我也要反对另一种极端——用这件事作为「全面转向ETF、放弃自托管」的理由。CryptoBilis攻击是高度定向、技术精密、地理集中的,它代表的是「从经销商购买设备却不验证物理完整性」这一行为的风险,而不是硬件钱包这个品类整体的风险。这两个威胁面是完全不同的。
Ledger真正需要做的事
Ledger的危机沟通反应速度还算可以,链上追踪工作——识别出9300万美元、冻结1000万美元——也说明已有执法部门介入配合。这比他们2020年数据泄露事件后的沉默要强得多。但导致此次事件的结构性漏洞依然没有被堵上。
硬件钱包厂商需要做到以下几点:配备真正难以仿制的全息防篡改封签、与厂商数据库绑定的设备专属二维码验证机制,以及理想情况下在首次开机时支持用户可验证的封装认证。Ledger现有一些这方面的措施,但显然对CryptoBilis这个渠道来说远远不够。在「非技术用户如何在拿到设备时验证物理完整性」这个问题得到可信解答之前,供应链风险就会始终是所有经销商渠道购买行为上的一个永久性星号。
如果你想持续追踪这一事件的最新进展及行业动态,欢迎访问我们的加密货币资讯中心获取持续报道。如果这次供应链风险让你开始重新审视交易所托管方案,也可以查看我们整理的交易所优惠专区,里面收录了多个具备强机构级安全框架的平台。
我的真实判断
经历过这么多轮牛熊,我深知每一次重大安全事件最终都会重塑用户行为——有时是良性的,有时是恐慌性的过度反应。这件事值得冷静、理性地对待。CryptoBilis事件性质严重,攻击手法令人警惕,所有通过该渠道购买Ledger设备的用户,必须立即将其视为完全沦陷的设备,并尽快将资产转移到一个使用全新助记词、从Ledger官网直购的设备上。
但我不认同「这件事宣告硬件钱包整个品类安全性崩塌」的叙事。它打破的是「授权经销商等于安全」这个假设。而这个假设,本来就从未真正成立过。正确的规则早就应该是:直接从厂商购买硬件钱包、检查封签、验证固件、绝不在非亲手从原厂密封包装中取出的设备上输入助记词。大多数人没有这样做,现在有价值9000万美元的教训摆在眼前。如果这次事件能倒逼Ledger及其竞争对手彻底整改经销商监管机制和物理防篡改验证体系,硬件钱包行业的长期安全格局反而会因此提升——尽管代价是那些蒙受损失的用户付出的沉重代价。请持续关注Ledger被冻结的那1000万美元最终能否真正还给受害者,这个结果将比漏洞本身更能决定市场对这次事件的最终定论。


