Vụ hack sàn Bitget đang trở thành một trong những vụ tấn công sàn giao dịch tệ nhất trong lịch sử crypto gần đây — không chỉ vì con số thiệt hại lên tới 388 triệu USD, mà còn vì cách những kẻ tấn công liên tục phá vỡ từng nỗ lực ngăn chặn chúng. Từ một vụ trộm có quy mô khủng, đây đã trở thành bài học thực tế về mức độ tinh vi của hạ tầng rửa tiền trong crypto — và sự thật phũ phàng là hệ sinh thái vẫn chưa có đủ công cụ để đối phó.
Vụ Hack Sàn Bitget Đã Diễn Ra Như Thế Nào
Đây không phải kiểu tấn công ồ ạt rồi chạy. Theo công ty bảo mật blockchain SlowMist, các hoạt động độc hại liên quan đến vụ hack có dấu hiệu từ một lỗ hổng zero-day phát hiện lần đầu vào ngày 31 tháng 8 — nhiều tuần trước khi vụ việc được công bố chính thức. Kẻ tấn công đã lợi dụng hai sản phẩm bảo mật bị xâm phạm và một công cụ rút tiền tự chế để chuyển vốn mà không kích hoạt bất kỳ cảnh báo nào. Mức độ chuẩn bị như vậy không đến từ kẻ cơ hội. Đây là một chiến dịch có chủ đích, kiên nhẫn và bài bản.
Vụ hack cuối cùng gây thiệt hại 387,5 triệu USD cho người dùng, trở thành tâm điểm của tháng tồi tệ nhất về hack crypto trong cả năm 2026 theo Cointelegraph, với tổng thiệt hại trong tháng 9 vượt 768 triệu USD. Cùng thời điểm đó, một vụ khai thác lỗ hổng trên Liquid Network trị giá 320 triệu USD cũng xảy ra, nhưng hơn 270 triệu USD từ vụ này đã được hoàn trả. Còn tiền của Bitget? Đó lại là câu chuyện hoàn toàn khác.
Chặn Đường Này — Chúng Tìm Đường Khác
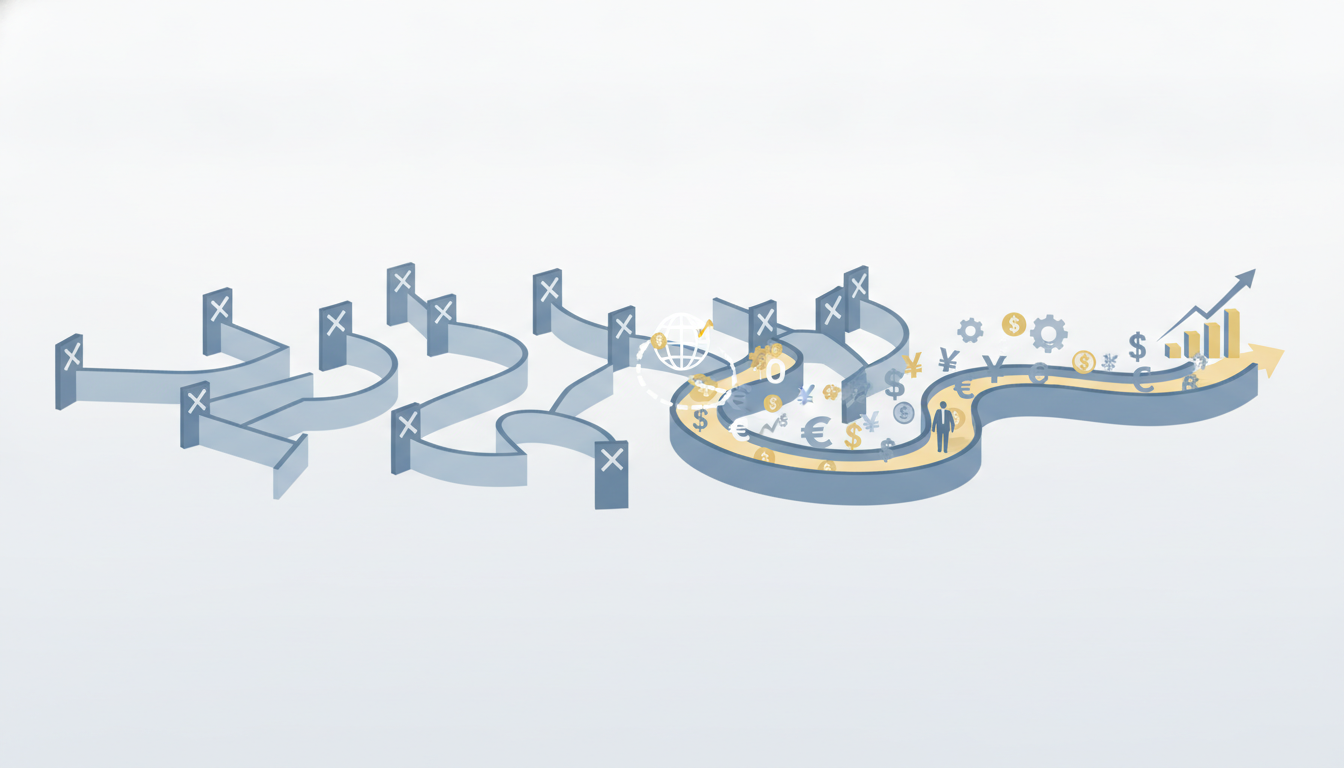
Con đường rửa tiền trong vụ này rất đáng theo dõi kỹ, vì nó cho thấy rõ «giáo án hậu tấn công» đã tiến hóa đến mức nào. Ban đầu, các nỗ lực chuyển tiền qua CoW Protocol và Chainflip bị chặn một phần — Chainflip thẳng tay từ chối một lệnh nạp tiền liên quan đến vụ hack và hoàn trả lại thay vì xử lý giao dịch hoán đổi. Đó là tin tốt.
Kẻ tấn công sau đó chuyển sang THORChain, định tuyến một lượng vốn lớn qua giao thức cross-chain phi tập trung này. Đây là nơi mọi thứ trở nên mờ ám về mặt pháp lý. Luật sư crypto Yuriy Brisov cho rằng các nhà phát triển THORChain có thể đối mặt với rủi ro bị truy tố, nhưng cấu trúc phi tập trung khiến việc quy trách nhiệm cụ thể rất khó. Việc THORChain không thể — hoặc không muốn — chặn các địa chỉ bị gắn cờ không phải tranh cãi mới, nhưng vụ hack này đã đẩy cuộc tranh luận đó lên một tầm cao mới.
Near Intents sau đó chặn khoảng 50 triệu USD trong các lệnh hoán đổi, buộc kẻ tấn công phải đổi hướng một lần nữa. Đó là lúc chúng chuyển sang Zcash. Nhà điều tra on-chain ZachXBT gắn cờ ba giao dịch với tổng cộng khoảng 2.746 ZEC — tương đương khoảng 3,9 triệu USD — chảy vào pool ẩn danh Ironwood của Zcash. Một khi đã vào pool ẩn danh đó, việc truy vết trở nên cực kỳ khó. Decrypt xác nhận kẻ tấn công đã chủ động sử dụng pool Ironwood của Zcash sau khi tuyến Near Intents bị đóng — một bước leo thang có chủ ý hướng tới công cụ che giấu dấu vết mạnh nhất hiện có.
CoinDesk đưa tin rằng động thái dùng Zcash khiến việc truy vết dòng tiền khó hơn đáng kể — và đó chính xác là mục tiêu. Những kẻ tấn công không hề vội vàng. Chúng đang xoay qua từng lớp hạ tầng một cách có hệ thống, bỏ mỗi tuyến đường ngay khi nó bị chặn và chuyển sang lớp che giấu tiếp theo.
Quỹ Bảo Vệ của Bitget Gánh Thiệt Hại — Nhưng Vẫn Còn Nhiều Câu Hỏi
Phải công nhận một điều: Bitget đã không sụp đổ. CEO Gracy Chen tuyên bố rằng quỹ bảo vệ được thành lập từ năm 2022 «đã hấp thụ toàn bộ tác động tài chính của sự cố», với quỹ đạt 309 triệu USD tại thời điểm báo cáo. Hoạt động của sàn được mô tả là đang dần trở lại bình thường.
Đây là một phản ứng đáng ghi nhận. Có quỹ dự phòng đủ để bù đắp thiệt hại chín con số mà không cần đóng băng rút tiền — đó chính xác là thứ phân biệt các sàn giao dịch xây dựng bền vững với những sàn sụp đổ dưới áp lực. Con số 309 triệu USD gần bằng mức thiệt hại, cho thấy quỹ đã phải giải ngân đáng kể — đây không phải vùng đệm thoải mái, mà là một bài kiểm tra căng thẳng mà quỹ vừa vượt qua được.
Tuy nhiên, việc một lỗ hổng zero-day tồn tại nhiều tuần mà không bị phát hiện trước khi gây thiệt hại đặt ra những câu hỏi khó hơn về hệ thống giám sát nội bộ. Quỹ bảo vệ xử lý được thiệt hại tài chính. Nhưng nó không giải quyết được sự thất bại trong khâu phát hiện. Nếu bạn đang giữ tài sản trên bất kỳ sàn giao dịch tập trung nào — kể cả Bitget — thì đây là thời điểm hợp lý để xem lại xem bạn đang để bao nhiêu trên sàn so với ví tự quản lý (self-custody).
Vấn Đề Lớn Hơn: Hạ Tầng DeFi Đang Bị Dùng Để Rửa Tiền
Điều mà vụ hack này thực sự phơi bày là mức độ mà các giao thức DeFi không cần cấp phép đã trở thành công cụ không thể thiếu trong quy trình rửa tiền sau hack. THORChain, CoW, Chainflip, Near Intents, và nay là pool ẩn danh của Zcash — đây không phải những công cụ obscure. Chúng là hạ tầng hợp pháp được hàng triệu trader thực sự sử dụng mỗi ngày. Việc chúng cũng hoạt động như những tầng rửa tiền nối tiếp nhau cho gần 400 triệu USD tài sản bị đánh cắp là bài toán về quy định và uy tín mà không gian DeFi vẫn chưa thực sự đối mặt.
Một số giao thức đã hành động có trách nhiệm — Chainflip hoàn trả tiền, Near Intents chặn giao dịch. Số khác thì không thể hoặc không muốn can thiệp. Sự ứng phó vá víu đó chính xác là điều mà các cơ quan quản lý sẽ dẫn chứng khi lập luận về việc siết chặt giám sát các giao thức phi tập trung. Với các trader Việt Nam đang theo dõi tình hình, điều này cũng có tác động gián tiếp — bởi các quy định nghiêm ngặt hơn với DeFi toàn cầu sẽ ảnh hưởng đến cả thanh khoản lẫn khả năng tiếp cận các nền tảng này. Liệu đó có phải là đáp án chính sách đúng đắn hay không vẫn còn bàn cãi. Nhưng con số thiệt hại trong tháng 9 — hơn 768 triệu USD bị mất chỉ trong một tháng — sẽ không giúp ích gì cho lập luận tự quản lý của ngành.
Nếu bạn là trader đang theo dõi diễn biến này, hãy cập nhật tình hình liên tục tại trang tin tức crypto của chúng tôi — dòng tiền vẫn đang di chuyển và các diễn biến mới xuất hiện liên tục.
Góc Nhìn Thực Tế Từ Vụ Này
Đây là đánh giá thực sự của tôi: bước chuyển sang Zcash có ý nghĩa vượt ra ngoài vụ hack này. Nó cho thấy những kẻ tấn công tinh vi đang thích nghi nhanh hơn trong việc thay đổi tuyến rửa tiền khi ngành cải thiện hạ tầng chặn chúng. Khoảng thời gian giữa lúc khai thác lỗ hổng và lúc che giấu dấu vết đang thu hẹp lại. Việc Near Intents chặn 50 triệu USD là sự phối hợp thực sự ấn tượng — nhưng chỉ vài ngày sau, kẻ tấn công đã chuyển sang một privacy pool mà các nhà điều tra có rất ít công cụ để đối phó.
Rủi ro tôi muốn cảnh báo ở đây không phải là Bitget cụ thể — họ đã vượt qua được, và mô hình quỹ bảo vệ của họ xứng đáng được ghi nhận. Rủi ro thực sự nằm ở sự lây lan tâm lý. Khi tháng 9 tạo ra 768 triệu USD thiệt hại từ hack và các công cụ rửa tiền tệ nhất vẫn đang đi trước một bước so với nỗ lực thu hồi, dòng tiền tổ chức sẽ để ý. Không đủ để đảo ngược chu kỳ thị trường, nhưng đủ để làm chậm dòng vốn vào sàn — thứ tạo ra thanh khoản thực sự. Nếu bạn đang giao dịch trên sàn tập trung lúc này, hãy cân nhắc kỹ số dư trên sàn — chỉ để đủ cho các lệnh đang mở, không hơn. Vụ hack sàn Bitget sẽ không phải là vụ cuối cùng.
Popular Exchange Referral Codes
- Mã giới thiệu Bybit 2026: Nhận giảm 20% phí trong 90 ngày với mã 19670
- Mã giới thiệu Bitget 2026: Nhận giảm 20% phí giao dịch với mã t4685009
- Mã giới thiệu OKX 2026: Nhận giảm 20% phí giao dịch với mã 64912533
- Mã giới thiệu HTX 2026: Nhận giảm 20% phí giao dịch với iddq7223
- Mã giới thiệu Gate.io 2026: Nhận giảm 20% phí giao dịch với mã NZRAPCBW


